
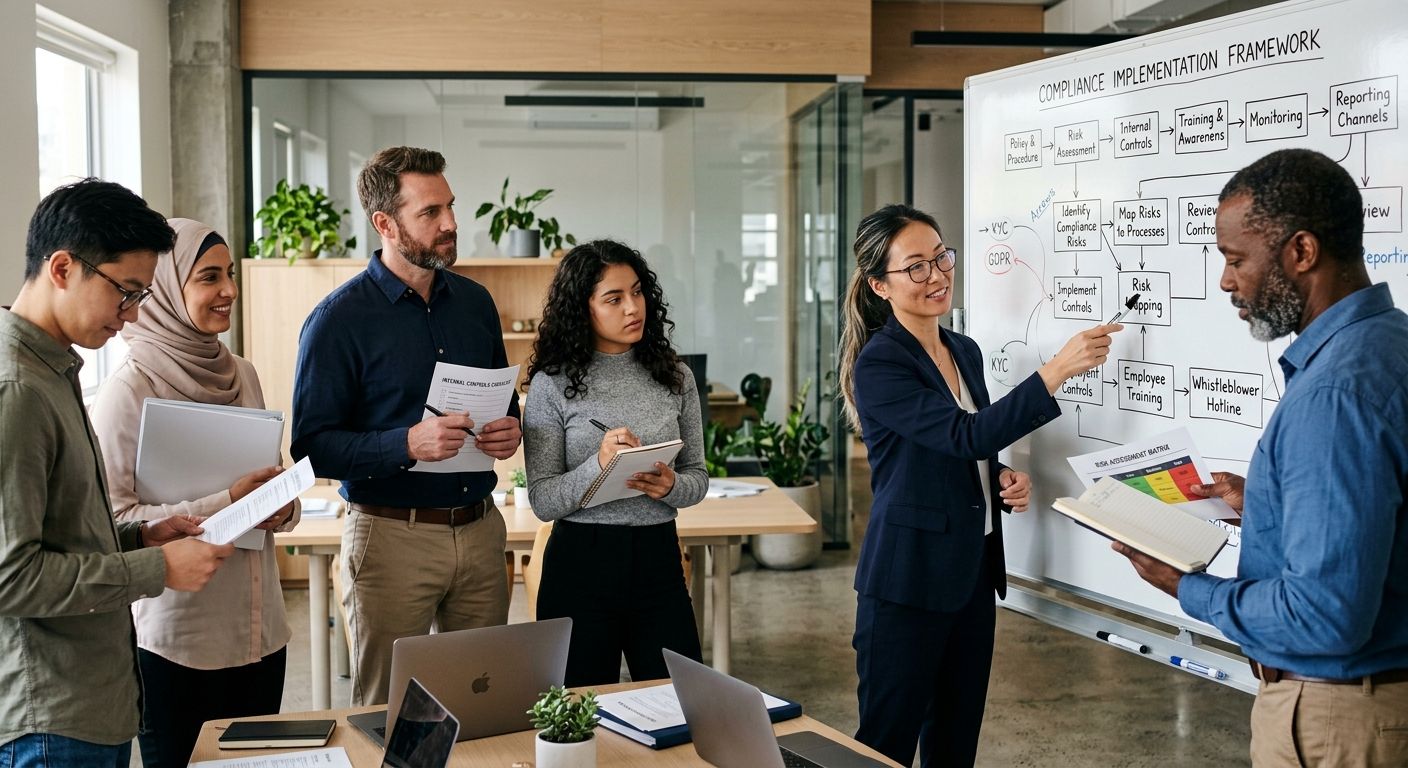
Uma pequena ou média empresa pode implantar um programa de compliance funcional em 8 a 12 semanas, desde que priorize riscos reais, atribua responsáveis e teste o canal de denúncias antes do lançamento.
- Obter o compromisso formal da direção e nomear um responsável com acesso à liderança.
- Diagnosticar obrigações legais, processos sensíveis e riscos de conduta.
- Criar código de conduta, políticas essenciais e controles proporcionais ao porte.
- Treinar as equipes conforme a exposição de cada função.
- Implantar um canal de denúncias com proteção contra retaliação, protocolo de triagem e fluxo de apuração.
- Medir resultados e revisar riscos, políticas e controles periodicamente.
Um programa enxuto pode funcionar melhor do que um conjunto extenso de documentos, mas a empresa precisa evitar erros comuns, como copiar políticas genéricas, concentrar decisões em uma única pessoa e lançar um canal sem apuração.
O ponto de partida legal e organizacional
A Lei 12.846/2013 prevê responsabilidade objetiva das empresas por atos lesivos contra a administração pública, o que significa que a responsabilização pode ocorrer mesmo sem prova de culpa da direção. Embora a lei não obrigue toda empresa privada a manter um programa de compliance, um programa efetivo pode influenciar a avaliação de sanções.
O Decreto 11.129/2022 regulamenta a Lei Anticorrupção e define parâmetros para avaliar programas de integridade. Entretanto, a empresa deve adaptar os controles ao porte, à estrutura e aos riscos de sua atividade, porque um pequeno fornecedor local não enfrenta a mesma exposição de uma empresa que participa de licitações.
A LGPD também afeta o programa, pois denúncias e investigações podem envolver nome, cargo, documentos, registros de acesso e dados sensíveis. Por isso, a empresa precisa definir base legal, controle de acesso, prazo de retenção e descarte seguro antes de começar a receber relatos.
Compromisso formal da direção
A direção deve aprovar o programa, disponibilizar recursos e respeitar a independência das apurações. Um comunicado isolado não comprova esse compromisso, enquanto atas, decisões documentadas e respostas a violações formam evidências verificáveis.
A empresa também precisa nomear um responsável pelo compliance, ainda que essa pessoa acumule outra função. Contudo, ela deve reconhecer conflitos de interesse e encaminhar casos sensíveis a uma instância alternativa, como um comitê ou assessor externo.
- Registrar a aprovação do programa em ata ou documento equivalente.
- Definir orçamento, horas de trabalho e acesso a informações.
- Autorizar contato direto com sócios, conselho ou diretoria.
- Proibir interferências e retaliações durante apurações.
Diagnóstico inicial em até 2 semanas
O diagnóstico inicial deve localizar obrigações, condutas vulneráveis e controles que já funcionam. Em uma implantação de 8 a 12 semanas, a empresa pode reservar as semanas 1 e 2 para entrevistas, análise documental e definição do escopo.
A equipe deve consultar contratos, procurações, cadastros de fornecedores, registros de pagamentos, políticas existentes e ocorrências anteriores. Além disso, entrevistas de 30 a 45 minutos com líderes revelam práticas informais que os documentos não registram.
Uma distribuidora que vende para prefeituras, por exemplo, deve examinar licitações, interação com agentes públicos, uso de representantes e concessão de brindes. Já uma empresa de tecnologia precisa acrescentar privacidade, segurança da informação, propriedade intelectual e contratação de terceiros ao diagnóstico.
Perguntas que expõem riscos concretos
- Quem aprova pagamentos, descontos, reembolsos e doações?
- Quais empregados ou terceiros interagem com agentes públicos?
- Como a empresa seleciona fornecedores e verifica beneficiários finais?
- Onde uma única pessoa solicita, aprova e confirma uma operação?
- Quais processos tratam dados pessoais ou dados sensíveis?
- Como a empresa registra conflitos de interesse e presentes recebidos?
As respostas devem gerar evidências, pois uma opinião sem documento ou teste não confirma a existência do controle. Se a empresa afirma que dois gestores aprovam pagamentos, por exemplo, a equipe deve conferir uma amostra de 10 operações e registrar o resultado.
Mapa de riscos com critérios objetivos
Uma matriz 5 por 5 gera notas de 1 a 25 ao multiplicar probabilidade por impacto. Embora a metodologia permaneça simples, ela ajuda a comparar riscos e reduz decisões baseadas apenas na percepção de um gestor.
A empresa pode atribuir notas de 1 a 5 para a probabilidade e de 1 a 5 para o impacto. Assim, um risco com probabilidade 4 e impacto 5 recebe nota 20, enquanto um risco com probabilidade 2 e impacto 3 recebe nota 6.
| Faixa | Classificação | Tratamento sugerido |
|---|---|---|
| 1 a 4 | Baixa | Monitoramento anual |
| 5 a 9 | Moderada | Controle e revisão semestral |
| 10 a 14 | Alta | Plano em até 90 dias |
| 15 a 25 | Crítica | Ação imediata e reporte à direção |
Essas faixas funcionam como referência interna, e não como exigência legal. Portanto, a direção pode ajustar os limites, desde que documente o critério e aplique a mesma lógica em toda a matriz.
Dono, prazo e resposta para cada risco
Cada risco relevante precisa de um responsável, uma medida de resposta e uma data de conclusão. Como resultado, os riscos ganham dono e prazo, enquanto a direção consegue cobrar ações específicas.
A resposta pode reduzir, evitar, transferir ou aceitar o risco, mas a empresa deve justificar qualquer aceitação. Se o risco receber nota 18 e envolver fraude em pagamentos, por exemplo, a simples aceitação contraria a classificação crítica e exige aprovação expressa da direção.
Regras e controles proporcionais ao porte
O código de conduta deve traduzir riscos em comportamentos permitidos, proibidos e sujeitos à consulta. Um documento com 10 a 15 páginas costuma atender uma PME, desde que use exemplos ligados à operação e indique onde o empregado pode pedir orientação.
O código deve alcançar sócios, gestores, empregados, temporários e terceiros relevantes, embora cada grupo possa receber orientações diferentes. Além disso, a empresa deve registrar aceite, versão e data, porque um arquivo enviado por correio eletrônico não comprova compreensão.
Políticas que merecem prioridade
- Conflitos de interesse e atividades externas.
- Brindes, presentes, hospitalidades e viagens.
- Relacionamento com agentes públicos e participação em licitações.
- Doações, patrocínios e contribuições políticas.
- Contratação, pagamento e monitoramento de terceiros.
- Proteção de dados, segurança da informação e uso de recursos corporativos.
- Canal de denúncias, não retaliação e investigações internas.
A empresa não precisa publicar sete documentos separados se sua estrutura for pequena, pois uma política integrada pode reunir temas relacionados. Contudo, os limites precisam ser claros, como o valor máximo para brindes e a autoridade que aprova exceções.
Controles que reduzem oportunidades de fraude
A segregação de funções impede que uma única pessoa controle toda a transação. Por exemplo, um empregado pode cadastrar o fornecedor, enquanto outro aprova o contrato e um terceiro libera o pagamento.
Quando o quadro reduzido impede essa separação, a direção pode aplicar uma revisão compensatória mensal. Nesse caso, um sócio ou contador independente examina alterações cadastrais, pagamentos fora do padrão e transferências para contas diferentes das registradas.
O Instituto Bertol também aborda práticas de controles internos e detecção de fraudes, que ajudam a conectar prevenção, análise de transações e resposta a desvios.
Avaliação de terceiros baseada em risco
A diligência prévia deve ocorrer antes da contratação de terceiros com exposição relevante, porque representantes comerciais, despachantes, consultores e fornecedores podem criar riscos para a contratante.
A empresa pode classificar terceiros em baixo, médio ou alto risco, considerando contato com agentes públicos, valor contratual, país de atuação, acesso a dados e forma de remuneração. Entretanto, o porte do fornecedor não deve definir sozinho a classificação.
- Solicitar cadastro, documentos societários e identificação dos beneficiários finais.
- Verificar listas restritivas, sanções, mídia adversa e vínculos com agentes públicos.
- Analisar justificativa comercial, preço, escopo e método de pagamento.
- Inserir cláusulas de integridade, auditoria, confidencialidade e rescisão.
- Reavaliar terceiros de alto risco anualmente ou após um evento relevante.
Uma comissão de 20 por cento pode ser legítima em determinado mercado, mas exige análise quando supera o padrão interno ou envolve intermediário sem experiência comprovada. Assim, o compliance não bloqueia automaticamente a contratação, porém solicita documentos e aprovação compatíveis com o risco.
Treinamento aplicado às funções
O treinamento deve mudar decisões observáveis, e não apenas registrar presença. Nas semanas 8 e 9, a empresa pode treinar líderes e equipes expostas, enquanto testa dúvidas, conflitos e situações reais.
Um treinamento geral de 60 minutos pode explicar código, canal e não retaliação. Já compradores, vendedores e responsáveis por licitações precisam de módulos específicos sobre terceiros, brindes, conflitos e contato com agentes públicos.
A empresa pode estabelecer uma meta interna de 90 por cento de conclusão em 30 dias, embora a legislação não imponha esse percentual. Depois, um teste com 5 a 10 questões ajuda a localizar temas que exigem reforço.
- Usar casos curtos extraídos da rotina, sem expor pessoas envolvidas.
- Registrar data, conteúdo, instrutor, participantes e resultado da avaliação.
- Oferecer nova oportunidade para ausentes e pessoas com baixo desempenho.
- Atualizar o treinamento após mudanças legais, incidentes ou alterações relevantes de processo.
Canal de denúncias com triagem e proteção
O canal deve permitir relatos seguros, controlar o acesso e informar a proibição de retaliação. Uma PME pode usar formulário protegido, telefone terceirizado ou plataforma especializada, desde que preserve confidencialidade e rastreabilidade.
A possibilidade de anonimato reduz barreiras, embora a empresa precise explicar que informações insuficientes podem limitar a apuração. Além disso, o canal deve aceitar relatos de empregados, fornecedores, clientes e outras partes relacionadas.
O erro mais prejudicial consiste em criar um canal sem apuração, porque relatos esquecidos aumentam riscos e destroem confiança. Por isso, a empresa deve definir responsáveis substitutos para casos que envolvam o administrador do canal ou a própria direção.
Fluxo mínimo de tratamento
- Registrar o relato com número de protocolo e restringir o acesso.
- Realizar triagem em até 2 dias úteis, conforme meta interna.
- Classificar urgência, conflito de interesse, dados envolvidos e risco de retaliação.
- Definir escopo, investigador, documentos e pessoas que participarão da apuração.
- Concluir a análise, registrar evidências e submeter recomendações à autoridade competente.
- Aplicar medidas corretivas e comunicar o encerramento dentro dos limites de confidencialidade.
A triagem em 2 dias úteis não representa prazo legal geral, mas uma meta operacional. Se o relato indicar risco à integridade física, destruição de provas ou vazamento ativo de dados, a empresa deve escalar o caso imediatamente.
Investigação interna e proteção de dados
A pessoa que investiga deve atuar com imparcialidade, enquanto a decisão disciplinar cabe à autoridade definida no procedimento. Essa separação reduz conflitos e evita que o investigador escolha previamente o resultado.
A equipe deve preservar mensagens, documentos, registros de acesso e atas de entrevista, mas precisa limitar a coleta ao necessário. Como a investigação pode tratar dados pessoais, a empresa também deve registrar quem acessou o material e quando ocorreu o descarte.
A política disciplinar deve aplicar critérios coerentes, embora função, gravidade, reincidência e participação alterem a medida. A empresa pode advertir, suspender, desligar, rescindir contratos ou encaminhar fatos às autoridades, conforme o caso e a legislação trabalhista.
Cronograma de 8 a 12 semanas
Um cronograma de 8 a 12 semanas permite implantar a estrutura inicial sem paralisar a operação, mas empresas reguladas ou com atuação internacional podem precisar de mais tempo.
| Período | Entrega principal | Evidência |
|---|---|---|
| Semanas 1 e 2 | Governança e diagnóstico | Ata, entrevistas e inventário |
| Semanas 3 e 4 | Mapa de riscos | Matriz 5 por 5 e planos |
| Semanas 5 a 7 | Código, políticas e controles | Documentos aprovados e testes |
| Semanas 8 e 9 | Treinamento e canal | Registros, protocolo e simulação |
| Semanas 10 a 12 | Piloto e correções | Relatório de falhas e ajustes |
A implantação em 8 semanas exige documentos simples, decisões rápidas e riscos já conhecidos. Em contrapartida, o ciclo de 12 semanas permite ampliar entrevistas, testar amostras maiores e corrigir falhas antes da comunicação geral.
Indicadores e revisão contínua
O programa precisa medir execução e eficácia, pois o número de políticas não demonstra redução de risco. A direção pode acompanhar indicadores mensalmente no início e adotar revisão trimestral depois que os processos estabilizarem.
- Percentual de riscos críticos com plano, responsável e prazo.
- Percentual de empregados treinados e média de acertos.
- Quantidade de terceiros avaliados antes da contratação.
- Tempo médio entre recebimento, triagem e encerramento de relatos.
- Número de controles testados e falhas corrigidas no prazo.
- Quantidade de retaliações alegadas e resposta aplicada.
Uma meta de 100 por cento dos riscos críticos com responsável pode ser adequada, enquanto a conclusão dos planos depende dos prazos aprovados. Entretanto, a empresa deve investigar atrasos recorrentes, porque eles podem revelar falta de recursos ou apoio da liderança.
A revisão anual do mapa de riscos atende muitas PMEs, mas aquisições, novos mercados, contratos públicos ou incidentes exigem atualização antecipada. Dessa forma, o programa de compliance acompanha mudanças concretas da empresa e mantém evidências de cada decisão.
Perguntas frequentes sobre programa de compliance
A lei não obriga toda pequena empresa privada a manter um programa, mas contratos, licitações, setores regulados e riscos específicos podem exigir controles de integridade.
Uma PME pode implantar a estrutura inicial em 8 a 12 semanas, desde que a direção decida rapidamente e adapte os controles ao risco.
Não necessariamente. A empresa pode atribuir a função a um profissional interno, mas deve assegurar autonomia, acesso à direção e tratamento de conflitos de interesse.
A aceitação de relatos anônimos amplia o acesso e reduz receios. A empresa também deve oferecer confidencialidade, protocolo e proteção contra retaliação.
Um comitê independente, sócio sem conflito ou assessor externo deve conduzir a apuração e reportar o resultado à instância competente.
Atas, matrizes de risco, registros de treinamento, testes de controles, diligências de terceiros e relatórios de apuração demonstram a execução do programa.
Autor
Equipe Editorial · Instituto Bertol
Especialistas em compliance, governança, LGPD e gestão em saúde. Produzimos conteúdo técnico e aplicado para líderes dos setores empresarial, público e de saúde.